На сайте c 11.11.2016
Сообщений: 656
Внутренний мир
Цитата tai111:
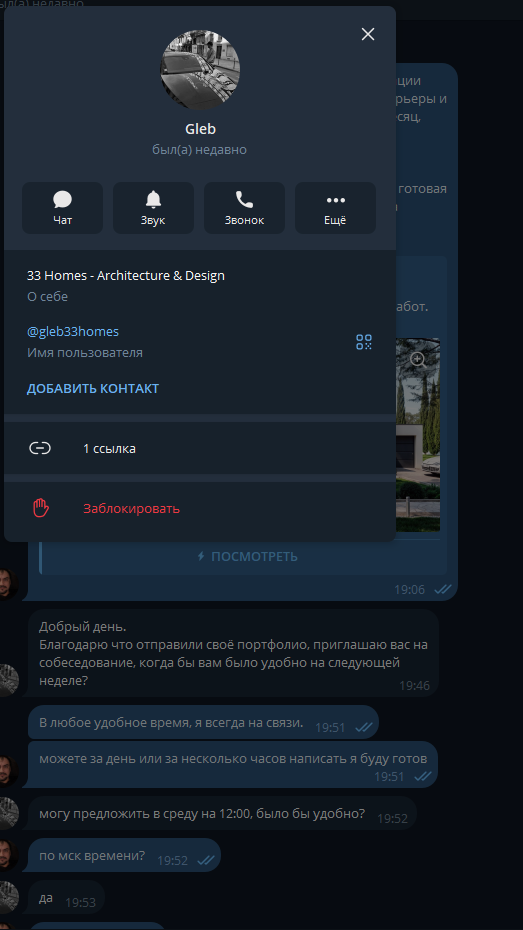
тоже сегодня собеседование с этим Gleb`ом прошел.
Речь о нем?
**nsDialogs.dll** — это плагин для **NSIS** (Nullsoft Scriptable Install System), популярной системы создания инсталляторов Windows. Он позволяет установщику рисовать произвольные диалоговые окна (поля ввода, кнопки, картинки). Сам по себе файл легитимный и встречается во множестве обычных установщиков — поэтому антивирусы на него и не реагируют.**Но в контексте этого треда важно другое.** Судя по сообщению на форуме, этот файл пришёл вам в архиве от «работодателя Gleb» вместе с:- `WallDecorPack.dlo` — «плагин» для 3ds Max (именно исполняемый файл плагина — типичный носитель вредоносного кода);- `System.dll` — ещё один плагин NSIS, позволяющий вызывать произвольные функции Windows API;- `searchIndex.exe` — исполняемый файл с безобидно звучащим именем;- `modern-wizard.bmp` — картинка оформления «установщика».Такой набор — классическая структура NSIS-дроппера: «установщик плагина» при запуске распаковывает и исполняет полезную нагрузку. То есть nsDialogs.dll тут — не сама угроза, а часть обёртки, маскирующей вредонос под легитимный инсталлятор. То, что антивирусы молчат, ничего не доказывает: NSIS-установщики часто используют для доставки стилеров именно потому, что они выглядят легитимно.**Рекомендации:**1. **Не запускайте** ни установщик, ни `searchIndex.exe`, не открывайте `.dlo` в 3ds Max.2. Если уже запускали — считайте систему скомпрометированной: смените пароли (особенно почта, банки, Telegram) с чистого устройства, проверьте сессии в мессенджерах.3. Проверить архив можно на **virustotal.com** или в песочнице вроде **any.run** — но отсутствие детектов не гарантирует чистоту.4. Удалите архив и, судя по треду, вы не одни — это массовый скам с фейковыми вакансиями для 3D-визуализаторов.
На сайте c 11.11.2016
Сообщений: 656
Внутренний мир
Цитата Nightt:
вирустотал подозрительного не нашел
так он мошенник или нет я не понял. то что файлы лежат и антивирус не ругается я понял, но вы их удалили на том основании что они эти файлы в архив положили или что? я извиняюсь может я что то пропустил на форуме не увидел.
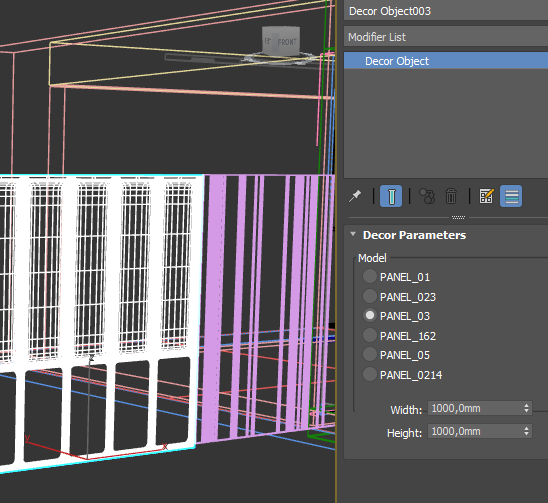
Да. Если файл не запущен, то в максе есть объекты без плагина, типа пустые линки на что-то. Если установлен, вместо них появляются объекты, мне не знакомые. Там тогда можно выбрать варианты в командной панели, которые меняют внешний вид панели.
В файле много иероглифов
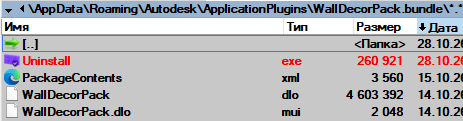
В принципе что делает файл в максе не так важно, вопрос, что он делает вне макса. И этого я не увидел. При запуске создает несколько файлов в appdata, плагины для макса. Больше ничего.
Причем uninstall действительно всё удаляет.
На всякий случай - я не говорю, что файл безопасен, я говорю, что я ничего подозрительного не нашёл. Новых служб нет, новых задач в планирвщике нет. Может он должен что то сделать во время запуска с тем, чего нет в виртуалке, я хз.
alexfmos, есть вирусня которая не проявляется в изолированной системе, а как только запускается на системе с доступом к сети начинается фиерия, или например могут запускаться процессы не сразу, а с задержкой, например через неделю
На всякий случай - я не говорю, что файл безопасен, я говорю, что я ничего подозрительного не нашёл. Новых служб нет, новых задач в планирвщике нет. Может он должен что то сделать во время запуска с тем, чего нет в виртуалке, я хз.
я выкладывала видео про эту ситуацию и мне в комментах написали что "червь" собирает все возможные данные (типа пароли тому подобное) и отправляет хз куда....
alexfmos, есть вирусня которая не проявляется в изолированной системе, а как только запускается на системе с доступом к сети начинается фиерия, или например могут запускаться процессы не сразу, а с задержкой, например через неделю
Интернет я ей дал. А для задержки вроде как нужна задача в планировщике, но не факт. Конечно, могут быть вирусы, которые считывают оборудование, и если понимают, что это виртуалка, то не запускают вредоносный код, но мне кажется это "дорогие вирусы" не для массового распостранения, а для нацеленной атаки на владельцев каких нибудь криптокошельков.
В любом случае это дичь, даже если и не вирус. На фига нужно для выбора между 5 панелями создавать мега плагин? Не проще было в сцену их запихнуть? Очевидно, что целью отправителя ТЗ является именно запуск exe файла, а не облегчение работы визера.
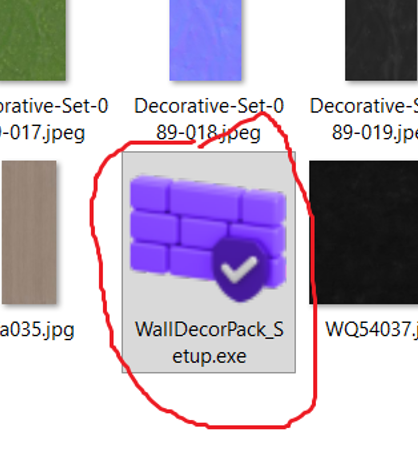
Добрый день, скинули тестовое там такой фаил, напиcали что его нужно установить чтобы появились доп предметы в сцене, кто нибудь использовал такое приложение, есть уверенность что это вирус по крайней мере нейронка так пишет. Вакансия с 3ддд
Первое правило при устройстве на работу или беря проект: платить должен работодатель, а не вы и не важно какую сумму с вас могут спросить, второе - если вас прям торопят и просят сделать, что-то не совсем связанное с работой, посылайте на 3 букфы, третье - устанавливайте ПО только с более проверенных источников и то, что вы знаете или есть инфа в инете, никаких нафиг EXE в ТЗ.
На сайте c 11.11.2016
Сообщений: 656
Внутренний мир
Нынче с хорошей нейросетью можно по буквам разобрать каждый файл, на гитхабе полно инструментов для реферсинжинеринга, изолированная среда нужна - но можно и без запуска все это разобрать. Боту поручить и подождать 5 минут.
А нет, нашел! Создается еще один файл exe, не заметил сразу, который отправляет какие то данные в инет. Прописывается автоматом в автозагрузку. В общем точно вирус.
забавно, что плагин я установил, но не через exeшник, а ручками через создание папки, закинул туда .dlo для 2026 макса, и он заработал, плюс появились панели в сцене.
это все делал до того, как увидел этот трэд лол, так что мозгов хватило ну хотя бы на 70%, ура
Цитата alexfmos:
А нет, нашел! Создается еще один файл exe, не заметил сразу, который отправляет какие то данные в инет. Прописывается автоматом в автозагрузку. В общем точно вирус.
archi_dan, Я не умею.
есть смысл делать вайп системы если exe не запускался, а был использован только файл .dlo, непосредственно в максе?
Dainzh, посмотрите тут "c:\users\%имя пользователя%\AppData\Roaming" есть файл searchidex.exe ? Если да, то значит вы запустили код. Я не знаю что делает этот файл, возможно сканирует на нужную инфу и отправляет на свой сервер. Так же посмотрите автозапуск в реестре "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" Data
Dainzh, посмотрите тут "c:\users\%имя пользователя%\AppData\Roaming" есть файл searchidex.exe ? Если да, то значит вы запустили код. Я не знаю что делает этот файл, возможно сканирует на нужную инфу и отправляет на свой сервер. Так же посмотрите автозапуск в реестре "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" Data
везде тщательно посмотрел, ничего из выше описанного не нашел. пронесло, значит не совсем я дебил)) спасибо за быстрый ответ с указанием где искать 🙏