Обсуждение вакансий на 3DDD

Автор
Сообщение
На сайте c 04.02.2026
Сообщений: 271

особенно нравится мне 99% от стоимости. Надо записать номерок

На сайте c 06.05.2014
Сообщений: 4770
Краснодар

Да можно не только объявления уракена удалить, какой смысл объявление о поиске работы и выдачи это за заказ? очевидно финт ушами и засирают нормальные объявления. заказ на заказ. тут итак никто за совими объявлениями не смотрит и в лс никогда не отвечают. еще и этот спам от ноунеймов. можно подумать это форум менеджеров раздающих заказы

На сайте c 18.07.2016
Сообщений: 159
Цитата alexfmos:

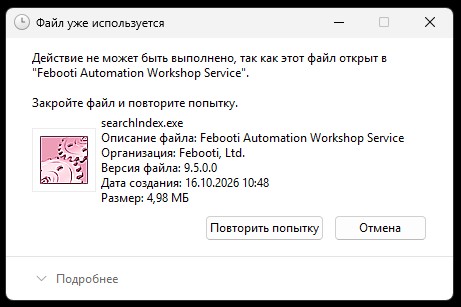
Dainzh, посмотрите тут "c:\users\%имя пользователя%\AppData\Roaming" есть файл searchidex.exe ? Если да, то значит вы запустили код. Я не знаю что делает этот файл, возможно сканирует на нужную инфу и отправляет на свой сервер. Так же посмотрите автозапуск в реестре  "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" Data

Так а что делать тем недалёким, кто уже установил этот файл у себя? Систему сносить? 🤣

На сайте c 12.01.2024
Сообщений: 3
Ярославль
Цитата michaelantonov:
Цитата alexfmos:

Dainzh, посмотрите тут "c:\users\%имя пользователя%\AppData\Roaming" есть файл searchidex.exe ? Если да, то значит вы запустили код. Я не знаю что делает этот файл, возможно сканирует на нужную инфу и отправляет на свой сервер. Так же посмотрите автозапуск в реестре  "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" Data

Так а что делать тем недалёким, кто уже установил этот файл у себя? Систему сносить? 🤣

На сайте c 19.02.2011
Сообщений: 4260
Москва

michaelantonov, остановить службу (feebooti чего то там), удалить файл, удалить из авторана ключ. Но что конкретно отправил и сделал этот файл я не знаю. Если в сиситеме были какие то важные данные, лучше сменить пароли. 

На сайте c 29.09.2012
Сообщений: 92
г.Одинцово
Цитата michaelantonov:
Цитата alexfmos:

Dainzh, посмотрите тут "c:\users\%имя пользователя%\AppData\Roaming" есть файл searchidex.exe ? Если да, то значит вы запустили код. Я не знаю что делает этот файл, возможно сканирует на нужную инфу и отправляет на свой сервер. Так же посмотрите автозапуск в реестре  "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" Data

Так а что делать тем недалёким, кто уже установил этот файл у себя? Систему сносить? 🤣

Открываем диспетчер устройств (ctrl+shift+esc) выбираем "Автозагрузка приложений" и находим там searchindex.exe. Правой кнопкой по нему и выбираем отключить. Далее перезагружаем ПК и ищем этот файл в C:\Users\User\AppData\Roaming. И удалением его там)

На сайте c 18.07.2016
Сообщений: 159

tvditbfi, Спасибо 

На сайте c 31.03.2011
Сообщений: 10719
Renderfarm

tvditbfi, еще реестр перелопатить основательно ручками, там могут быть всякие сюрпризы после таких зловредов

Читают эту тему: merdolika , Lesya_Li